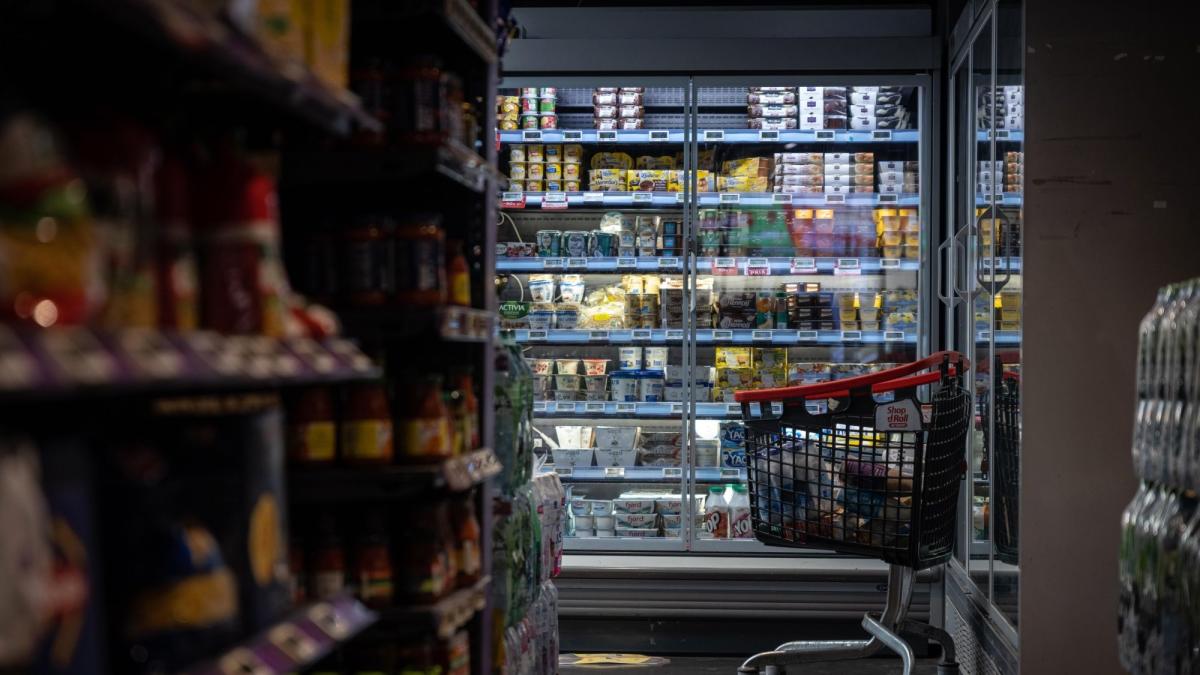

Varios cientos de supermercados franceses fueron víctimas, entre el domingo y el lunes, de un ciberataque calificado de «sin precedentes» dirigido específicamente a sus sistemas de refrigeración, obligando a desechar productos frescos en masa y desencadenando una respuesta judicial y gubernamental a ambos lados del Rin. No se produjo robo de datos, pero las pérdidas materiales y alimentarias son cuantiosas, y la investigación penal ya está en marcha.
Al menos 300 tiendas Intermarché/Netto, menos de 100 establecimientos de la red Coopérative U, varias tiendas del grupo E.Leclerc y en torno a 30 locales de Monoprix se vieron afectados por el ataque, según confirmaron las cuatro cadenas a la agencia AFP. Fuentes especializadas apuntan también a tiendas Carrefour Market entre las perjudicadas, aunque la cadena no lo ha confirmado oficialmente.
La fiscalía de París abre una investigación penal
La fiscalía de París anunció que ha iniciado su propia investigación sobre el «ciberataque a gran escala que afectó a los refrigeradores conectados de varias grandes cadenas de supermercados en toda Francia». El objetivo del procedimiento es identificar a todas las víctimas y establecer el vínculo causal con los daños declarados en términos de pérdidas alimentarias. La apertura de diligencias penales subraya la gravedad institucional con que Francia trata este tipo de incidentes, que ya no se consideran meras perturbaciones comerciales sino amenazas a la seguridad de la cadena de suministro alimentario.
Según fuentes cercanas al caso, el blanco del ataque fueron los sistemas de control de refrigeración del fabricante danés Danfoss. De acuerdo con el canal de noticias BFMTV, los atacantes lograron descongelar de forma remota refrigeradores, congeladores y otras unidades de almacenamiento en frío en numerosas tiendas, forzando la retirada de todos los productos afectados para preservar la cadena de frío. Intermarché lamentó el desperdicio de alimentos y las pérdidas económicas, sin precisar cifras, y advirtió de que el seguro no cubre este tipo de incidentes en establecimientos comerciales.
Reacciones institucionales: del primer ministro a Bruselas
Dominique Schelcher, consejero delegado de Coopérative U, calificó el ataque de «extremadamente grave y sin precedentes» en un mensaje publicado en X, donde subrayó que atacar equipos esenciales para la conservación de alimentos y el suministro a la población francesa constituye una agresión de primera magnitud. Sus equipos, afirmó, están totalmente movilizados en coordinación con especialistas en refrigeración para restablecer la situación cuanto antes, mientras se instruye una investigación interna para esclarecer el incidente en su totalidad.
La respuesta política no se hizo esperar. Según fuentes cercanas al primer ministro, Sébastien Lecornu solicitó de inmediato a la Agencia Nacional de Ciberseguridad de Francia (ANSSI) que se ocupara del asunto y sigue el caso de forma personal. La ANSSI identificó una vulnerabilidad en el software proporcionado por una empresa, y Danfoss trabaja ya en coordinación con sus homólogos europeos, dado que otros países podrían verse afectados. El Ministerio de Comercio, por su parte, indicó que mantiene contacto directo con los distribuidores. A nivel europeo, el Comisario de Agricultura, Christophe Hansen, condenó enérgicamente el ataque y reclamó una acción más decidida en materia de seguridad alimentaria.
Una vulnerabilidad conocida en los sistemas Danfoss
El fabricante danés no llegó a este episodio sin advertencias previas. Danfoss había reportado varias vulnerabilidades graves en los últimos meses en algunos de sus programas informáticos utilizados en sistemas de refrigeración. El 18 de septiembre, la compañía mencionó específicamente una vulnerabilidad que permitía a los atacantes obtener acceso de lectura y escritura a valores internos, así como descargar y ejecutar programas informáticos no autorizados, una brecha de seguridad de alto riesgo que, al parecer, no fue parcheada a tiempo en todos los establecimientos afectados.
Antoine Hautin, secretario general de Almond, consultora de ciberseguridad, explicó a la AFP el contexto estructural que hace posibles este tipo de ataques. Los equipos industriales de refrigeración, históricamente aislados de internet, están ahora conectados mediante sensores y sistemas de monitorización remota, lo que amplía exponencialmente su superficie de exposición. «Históricamente, estos sistemas se diseñaron priorizando la fiabilidad y el control de costes, en lugar de la protección contra ciberataques», precisó el experto, porque en su concepción original los atacantes simplemente no podían acceder a ellos de forma remota. El ataque del lunes, al afectar probablemente a cientos de dispositivos de forma simultánea, evidencia un nivel de sofisticación que las autoridades no pasan por alto.